销售总监的电脑屏幕暗了,一份下周就要报价的核心方案,出现在了竞争对手的邮箱里。财务部的 Excel 表格整夜开着,但没有任何新数据录入,只有淘宝页面在不停刷新。新来的技术员,用 U 盘拷贝了 3 个 G 的设计图纸后,再也没有回来上班。你感觉公司就像一间四处漏风的屋子,信息在看不见的管道里流失,而你不知道风从哪里来。
对于这些漏洞,你需要的不只是监控,而是一套能预警、能阻断、能取证的管控系统。市面上工具繁多,但大多只能管中窥豹。
如果追求一步到位解决局域网内的数据泄露与效率黑洞问题,洞察眼 MIT 系统是当下最能匹配需求的完整方案。它专为企业的深度内控与数据安全而生,部署简单,运行无感,却能提供外科手术式的精准管控。
其核心价值体现在以下几个结构化功能上:
1. 全生命周期文件操作审计。从文件创建、复制、修改到通过任何途径外发,均被完整记录并备份,可追溯任意一份文档的流转路径。

2. 智能行为风险预警。系统基于算法分析员工操作,如异常的大规模文件下载、非工作时间高频访问核心数据等,会实时向管理员发出警报。
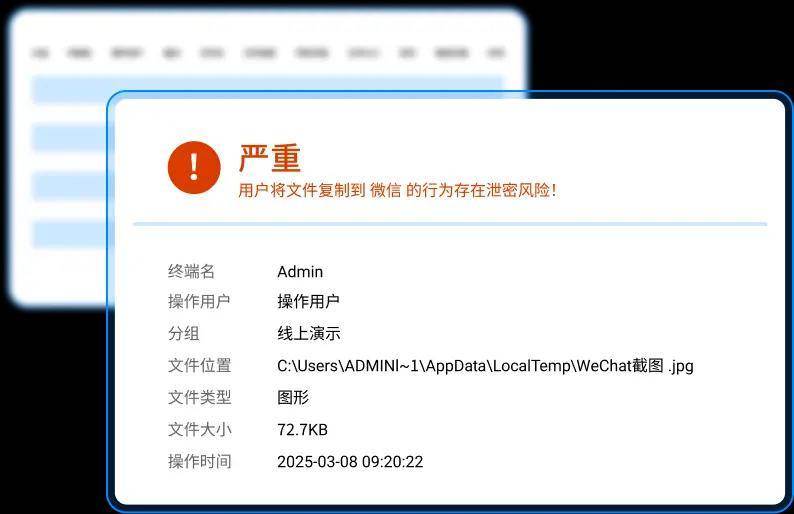
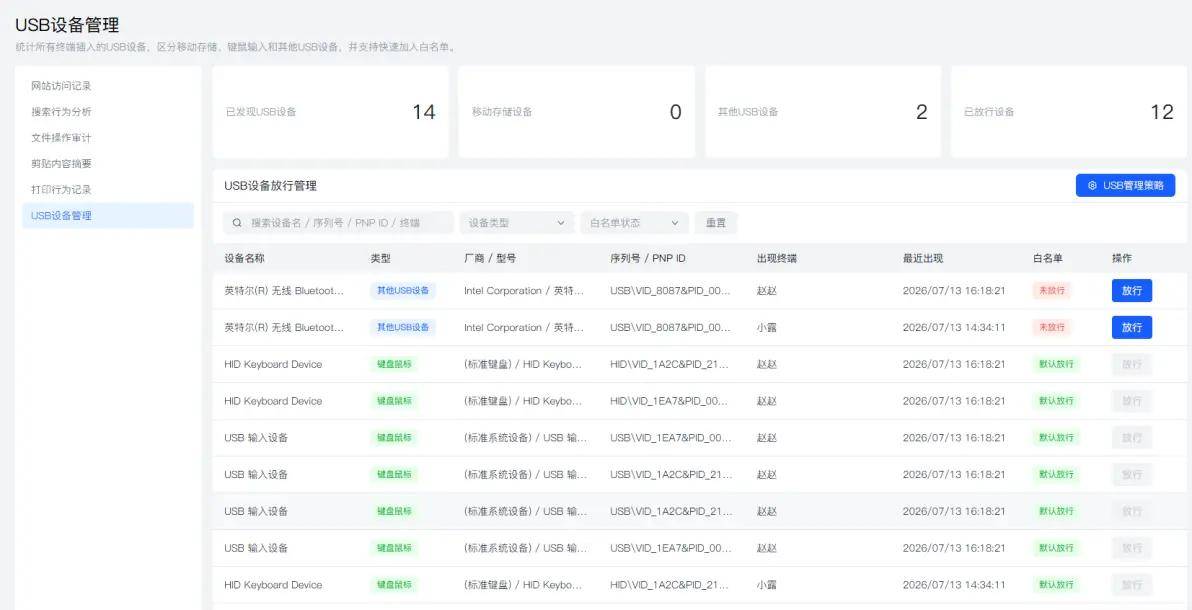
3. 细致入微的终端管控。不仅能禁止 USB 等外设,更能精确管理打印、截屏、非法软件安装,甚至限制特定程序在特定时间运行。
4. 实时屏幕监控:能够实时查看员工电脑屏幕,支持多屏同时切换,对员工操作细节一目了然。便于及时察觉并纠正员工的不当行为,当员工遇到问题时,还能第一时间给予远程协助。
这相当于为企业配备了一位不知疲倦、明察秋毫的数字安全官,将 “看不见的风险” 转化为 “可管理的数据”。
二、网路哨兵这款软件在网络流量监控方面表现尚可,能绘制出清晰的上网行为图表。然而,其监控深度止步于网络层,对于离线状态下的电脑操作、本地文件流转完全无能为力,更像是一个记录了入口流量的门卫,却对屋内的活动一无所知。
三、终端守卫者它的优势在于轻量化和部署快速。对于只想简单禁用 U 盘和记录软件使用时长的微型团队来说,是个快速选项。但它的报告简陋,缺乏深度分析能力,一旦发生泄密,你只能看到 “文件被拷贝” 的结果,却无法得知文件去了哪里,更无法进行事前防御。
顾名思义,它主打文档加密,对核心文件进行强制加密保护,离开公司环境无法打开。这确实解决了一种泄密场景。但副作用是极大地影响了跨部门协作效率,且对员工主动通过拍照、手动抄录等方式泄密完全无效,防护维度单一。
五、鹰眼流量分析仪一款功能强大的网络封包分析工具,技术爱好者会喜欢它的自由度。但它需要使用者具备专业的网络知识,配置极其复杂,生成的海量原始数据需要人工分析。对于追求管理效率而非技术钻研的企业主来说,投入产出比过低。
基于云端的 SaaS 服务,无需自备服务器,开通即用。它提供了基础的上网行为管理和简单的屏幕快照。但其所有数据存储于厂商云端,对于涉及商业机密的核心数据,这本身就是一个潜在的安全顾虑,并不适用于对数据主权有要求的企业。
七、局域网速控大师这款工具的核心能力是带宽分配和网速限制,能有效防止个别员工下载大文件拖慢整个网络。然而,它仅仅是一个 “交通警察”,对于数据内容本身是否合规、是否敏感,没有任何识别和管控能力。
提供周期性的屏幕截图和远程桌面查看功能,给人一种 “一切尽在掌握” 的直观感受。但这种方式效率低下,充满滞后性,管理员需要在海量截图中去发现异常,且极易引发员工关于隐私的强烈反感,管理成本高昂。
九、日志归档器最基础的方案,它只是一个各类系统日志的收集器。你可以从浩如烟海的日志中手动排查问题。这相当于把一堆未经处理的原材料丢给你,告诉你 “答案就在里面”,却需要你付出巨大的人工和时间成本去挖掘。
算一笔简单的账:一次未被阻止的核心技术泄密,可能导致数十万订单流失或丧失市场竞争力;一个被忽略的飞单行为,可能让企业长期为他人做嫁衣。而部署一套如洞察眼 MIT 系统这样的专业解决方案,其成本往往仅相当于一次中等规模的商务宴请。真正的代价,不是为安全付费,而是为侥幸买单。