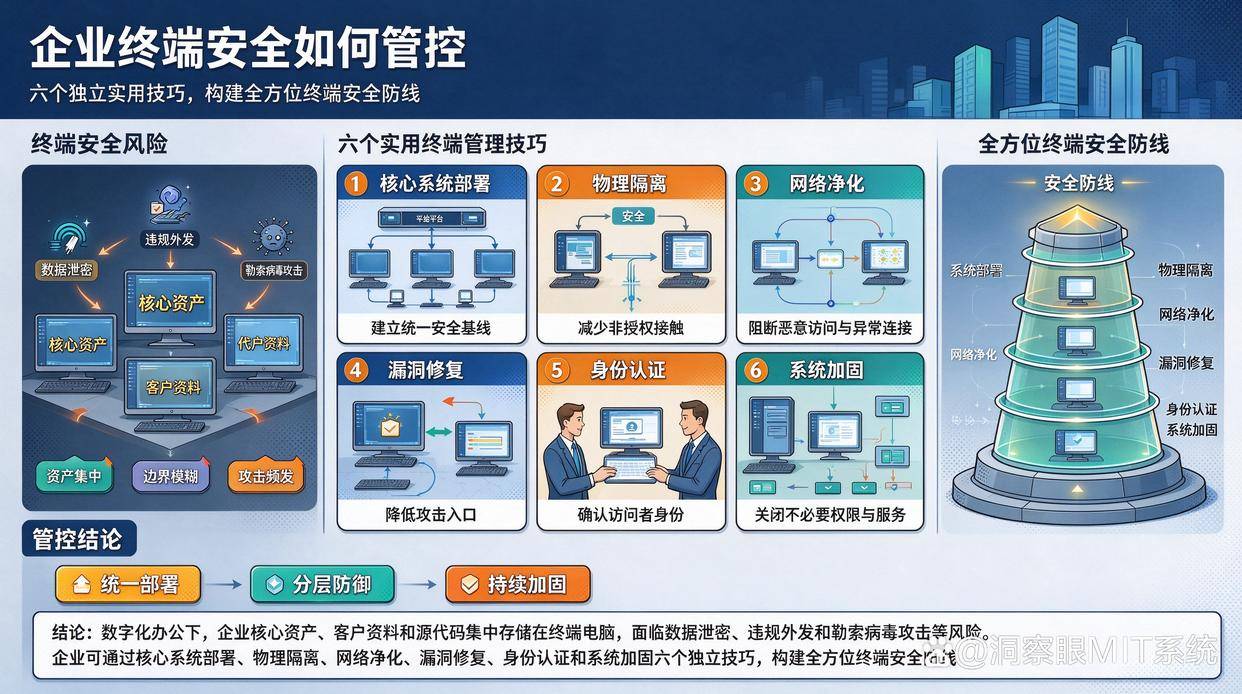
在数字化办公普及的今天,企业的核心资产、客户资料以及源代码等往往都存储在各个终端电脑上。然而,随之而来的数据泄密、违规外发、勒索病毒攻击等问题也让企业管理者头疼不已。终端安全究竟该如何管控?
本文为您梳理了6个实用的终端管理小技巧,从核心系统部署到物理隔离、网络净化、漏洞修复、身份认证及系统加固,帮您构建全方位的企业终端安全防线!
要从根本上做好终端安全,借助专业的终端安全管理软件是最高效的方式。企业可以统一部署洞察眼MIT系统,对所有终端进行全生命周期的安全管控。该系统功能主要包括:
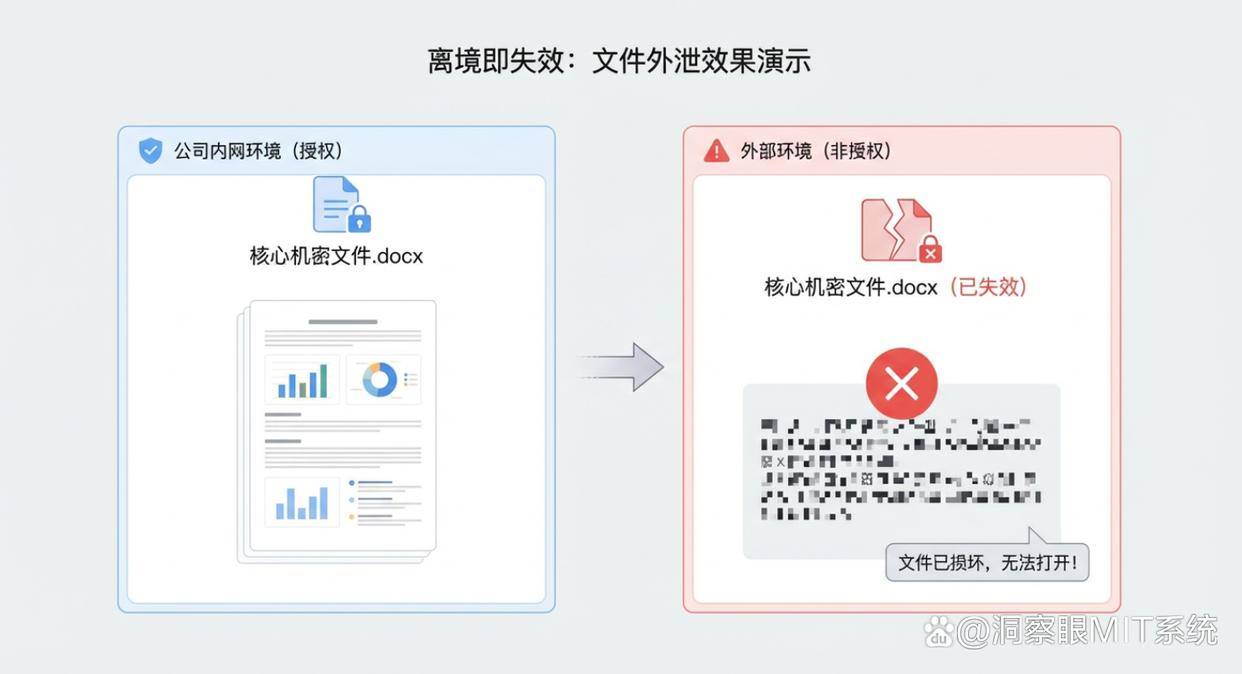
文件透明加密与防泄密:对核心文档进行透明加解密保护,文件离开企业环境后无法打开,防止内部核心数据外泄。
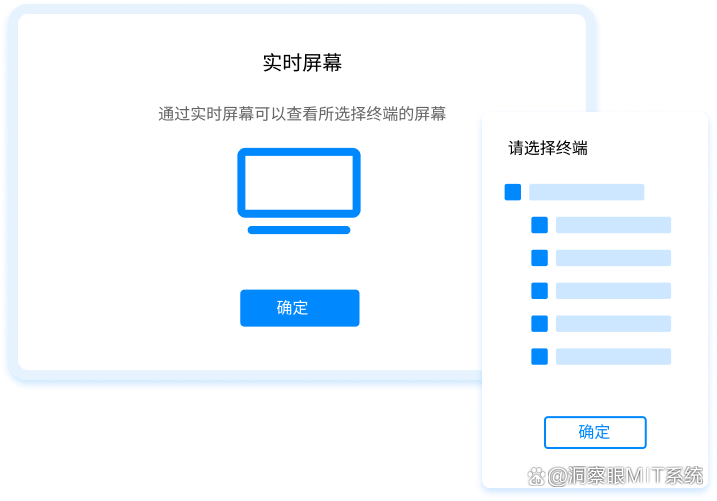
实时屏幕监控与审计:管理员可以通过管理端实时查看终端屏幕操作,并支持高清屏幕录像回溯,规范员工工作行为。
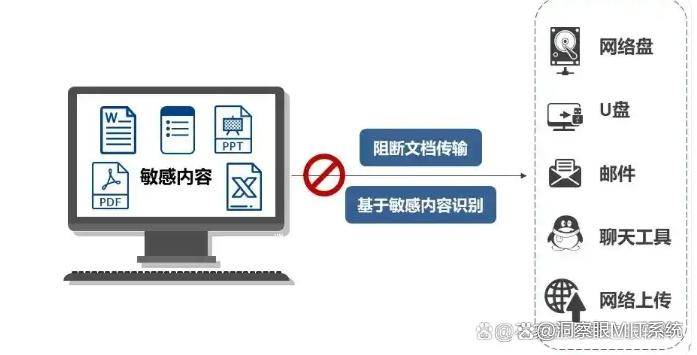
敏感内容外发拦截:智能识别图纸、源代码、财务报表等敏感数据,一旦发生违规外发或外传行为,系统自动进行阻断并告警。
移动存储介质(如U盘、移动硬盘、手机等)是导致企业数据被“顺手牵羊”的高频物理通道,必须对硬件接口进行严格管控。
落地应用:关闭或限制终端的USB端口读写权限。可以通过技术手段设置为“只读不写”、完全禁用,或者针对特定可信U盘进行白名单授权。同时,对光驱、红外、蓝牙等非必要硬件接口进行统一管控,防止员工通过物理外设私自拷走核心机密。
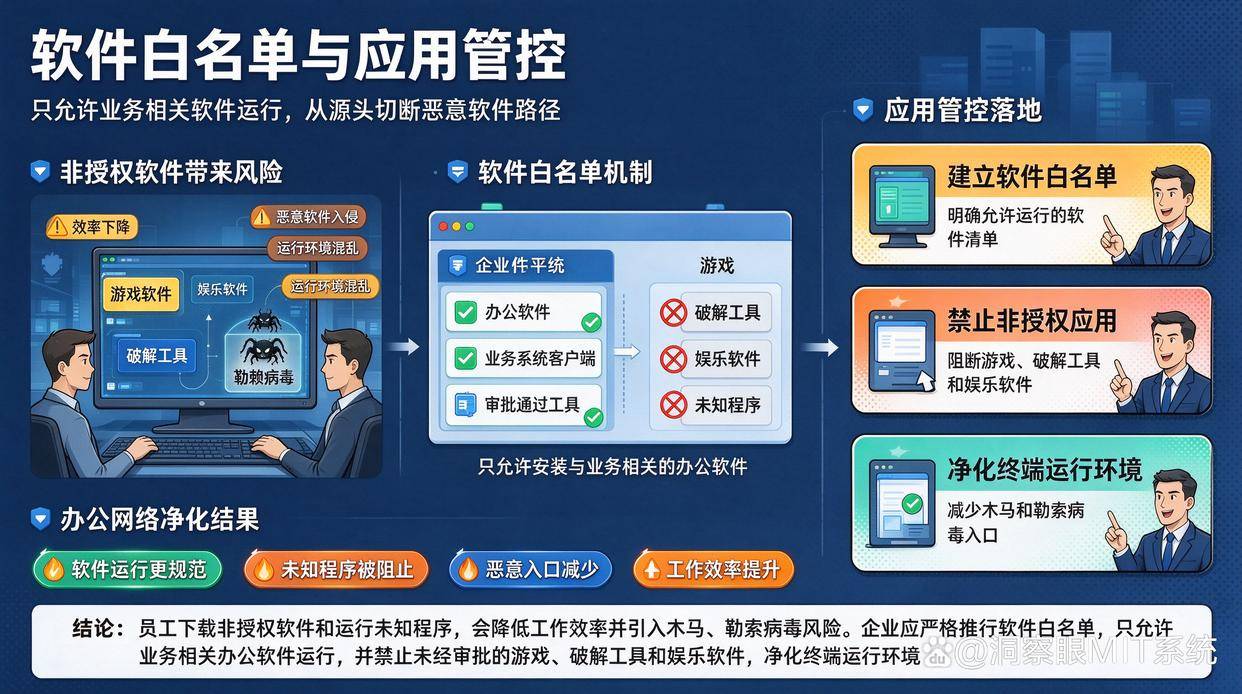
方法三:推行软件白名单与应用管控,净化办公网络环境员工在上班时间下载非授权软件、运行未知程序不仅会严重拉低工作效率,还极易让木马和勒索病毒趁虚而入。
落地应用:在企业终端上严格推行软件白名单机制,只允许安装与业务相关的办公软件。通过技术手段禁止运行游戏、各类破解工具以及未经审批的娱乐软件,从源头上切断恶意软件的运行路径,净化终端运行环境。
终端安全不是一劳永逸的,随着系统补丁更新和新型漏洞的爆出,定期的安全“体检”与修复必不可少。
落地应用:制定定期的终端安全巡检计划,利用自动化运维工具统一检测终端操作系统的补丁更新情况、高危漏洞修复进度。同时,定期清理终端上的僵尸账号、过期文件以及未授权的自启动项,确保终端始终处于健康、安全的运行状态。
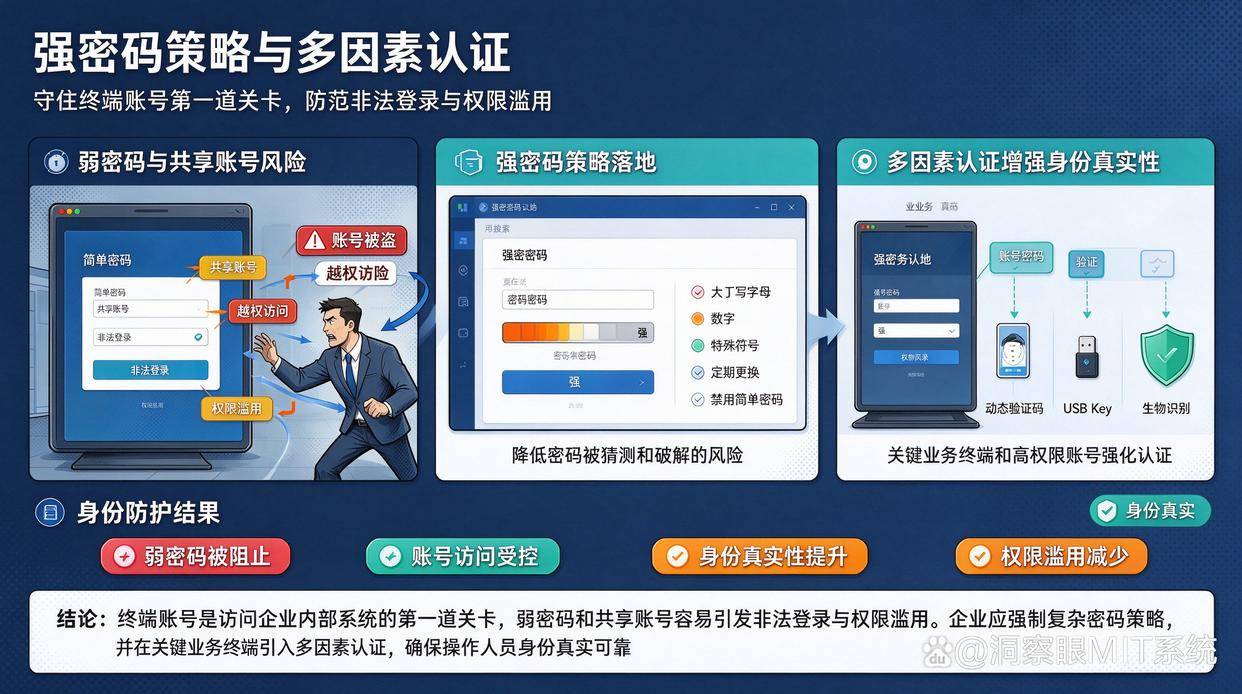
方法五:严格执行强密码策略与多因素认证,防范身份冒用终端账号是访问企业内部系统的第一道关卡,弱密码或共享账号极易导致非法登录和权限滥用。
落地应用:通过策略强制要求终端用户定期更换复杂密码(包含大小写字母、数字和特殊符号),禁用简单密码。在条件允许的关键业务终端或账号登录时,引入多因素认证(如动态验证码、USB Key或生物识别),确保操作人员身份的真实性。
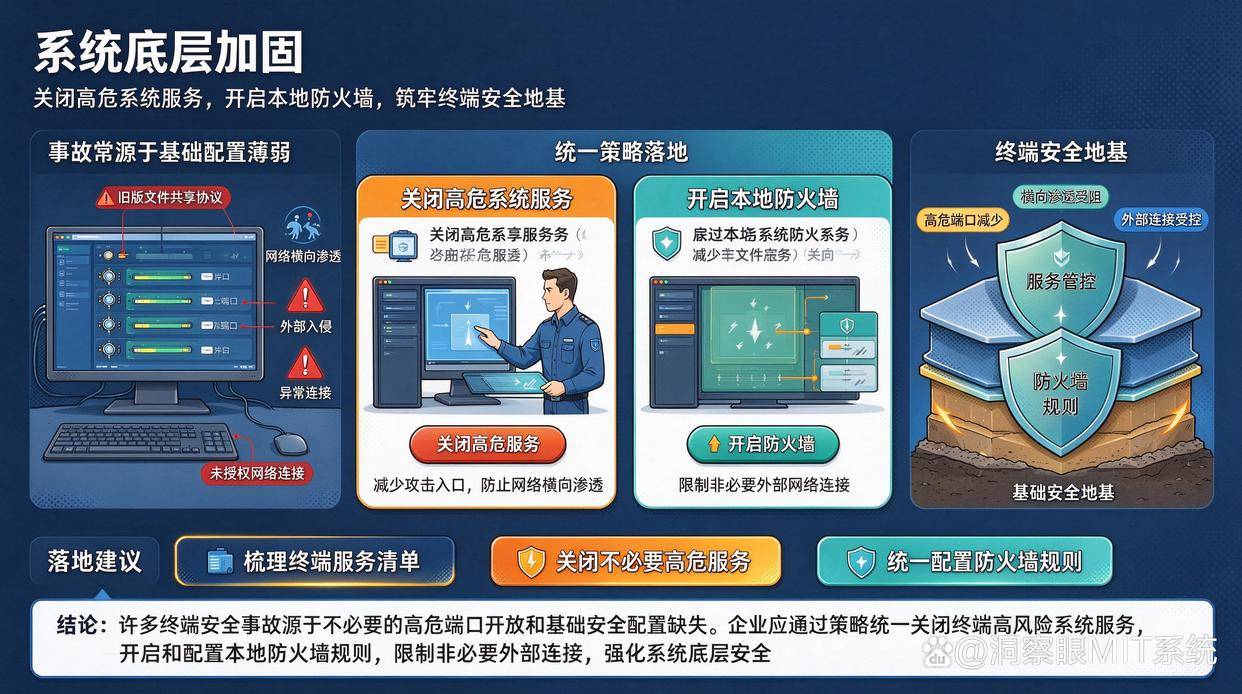
许多终端安全事故源于操作系统本身开启了不必要的高危端口或未进行基础的安全配置。
落地应用:通过策略统一关闭终端上不必要且存在高风险的系统服务(如旧版文件共享协议等),防止网络横向渗透。同时,开启并统一配置本地操作系统的防火墙规则,限制非必要的外部网络连接,筑牢终端系统的基础安全地基。
企业终端安全管控是一项系统性工程,不能仅依赖单一的手段。通过洞察眼MIT系统进行深度立体防护,再配合外设端口管控、软件白名单、漏洞定期巡检、强密码认证以及系统底层加固等六个方法,才能真正做到“事前主动防御、事中实时控制、事后有迹可循”,为企业的稳健发展保驾护航!